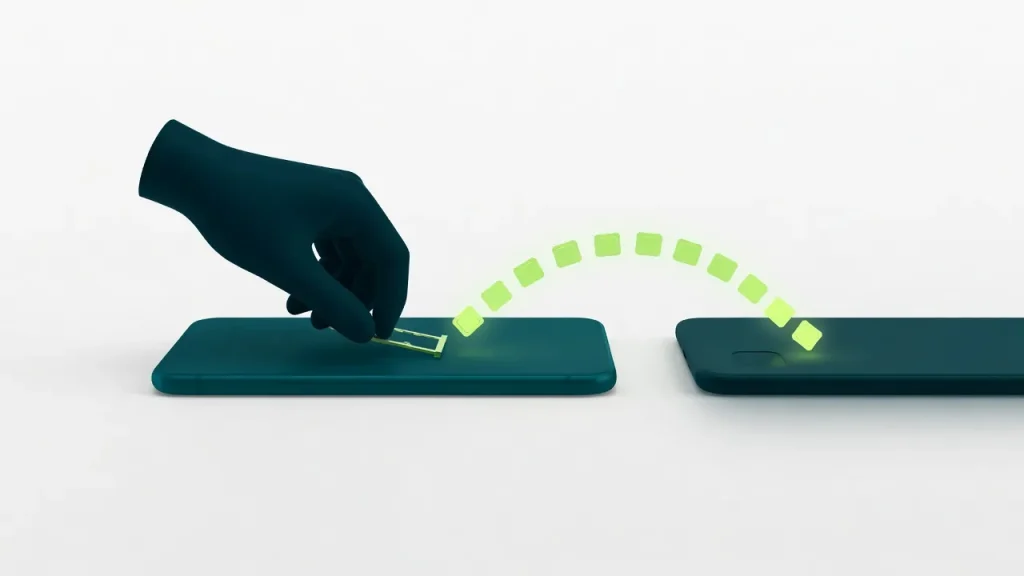
Respuesta rápida: El SIM swapping (o “sim swap”) es un fraude en el que alguien toma el control de tu número de teléfono móvil —por ejemplo persuadiendo a la operadora de emitir una nueva SIM o portar la línea— de modo que las llamadas y SMS llegan al atacante. En banca, eso puede servir para interceptar códigos OTP por SMS, resetear accesos o aprobar operaciones si tu banco confía demasiado en el SMS. No es magia: suele combinar ingeniería social y datos personales filtrados.
En Banco.guru lo enlazamos con phishing bancario, estafas por SMS/WhatsApp y proteger datos en banca móvil. Educación en seguridad; no es un manual de ataque ni una garantía de protección absoluta.
¿Qué es el SIM swapping?
Tu número es una llave de recuperación en muchos servicios. Si el atacante logra que la operadora active una SIM bajo su control con tu mismo número, tú te quedas sin señal y él recibe tus SMS. Variantes relacionadas incluyen fraudes de portabilidad o “robo de línea” con documentación falsa o ingeniería social a agentes.
No confundas SIM swapping con:
- Phishing: te engañan para que entregues claves o OTPs (tú se las das).
- Malware en el teléfono: roba sesiones o lee pantallas.
- Estafa del falso banco por WhatsApp: ingeniería social sin necesariamente robar la SIM.
Pueden combinarse: primero roban datos por phishing; luego piden el swap con información “creíble”.
¿Cómo te afecta en banca y pagos?
- OTP por SMS: códigos de inicio de sesión o de transferencia pueden llegar al atacante.
- Recuperación de usuario: “olvidé mi clave” vía SMS.
- Alertas: avisos de movimiento que tú ya no ves a tiempo.
- Cuentas enlazadas: correo o wallet que también usan SMS como segundo factor débil.
Por eso muchos expertos recomiendan app de autenticación o factores más fuertes cuando el banco los ofrece, y tratar el SMS como factor frágil. Detalle de hábitos en proteger datos de banca móvil.
Señales de que tu línea pudo ser secuestrada
- Dejas de tener señal de golpe sin viaje ni daño físico evidente.
- La operadora te confirma un cambio de SIM o portabilidad que tú no pediste.
- Llegan avisos bancarios de accesos o transferencias que no reconoces —también revisa cobro no autorizado en tarjeta.
- Amigos reportan mensajes raros “desde tu número”.
Hábitos de reducción de riesgo (educativos)
- PIN/clave de portabilidad o barrera en la operadora cuando exista el servicio: pregunta a tu operador qué protecciones ofrece (sin inventar nombres de planes).
- No difundas tu número en formularios dudosos; cuidado con sorteos y fichas de datos.
- Desconfía de SMS/llamadas que piden códigos o “validar la línea” —patrón de estafas SMS/WhatsApp.
- Prefiere autenticación en app del banco o tokens que no viajen por SMS, si están disponibles.
- Alertas push y correo además del SMS.
- Revisa permisos y SIM si el teléfono cambia de chip sin tu consentimiento.
- Mantén actualizada la app y no instales APKs de fuera de tiendas oficiales.
¿Qué hacer si sospechas SIM swapping?
- Contacta a tu operadora por un canal oficial para recuperar/bloquear la línea.
- Contacta a tu banco por número o app oficiales; reporta accesos no reconocidos.
- Cambia claves de banca y correo desde un dispositivo seguro.
- Revisa movimientos y tarjetas; solicita bloqueos si hay operaciones sospechosas.
- Documenta fechas y tickets de atención.
- Valora denunciar ante la autoridad competente de tu país.
Ejemplo hipotético (sin datos reales de fraude)
Hipotético: Diego pierde señal al mediodía. Minutos después le llegan correos de “nuevo inicio de sesión” en su banca web. Un atacante, tras un SIM swap inventado para el ejemplo, interceptó un SMS OTP. Diego llama a la operadora y al banco por canales oficiales, congela canales digitales y renueva factores de acceso. La lección: sin señal + alertas bancarias = emergencia de identidad, no “fallo de antena” a ignorar.
¿Por qué el SMS sigue siendo un eslabón débil?
El SMS viaja por la red de mensajería asociada al número. Quien controla el número puede recibir el mensaje. Además, el SMS es vulnerable a otros abusos (engaño, reenvío, malware de lectura). Por eso, cuando un banco ofrece autenticación en su app, biometría local o tokens que no dependen del SMS, suele ser una mejora de diseño de seguridad —siempre según lo que tu entidad habilite.
No se trata de “odiar el SMS”, sino de entender su límite: es mejor que nada en algunos contextos, pero frágil frente a SIM swapping y a estafas que te piden dictar el código.
Datos personales que facilitan el fraude
Atacantes suelen armar un perfil con:
- Nombre completo, cédula o ID, dirección.
- Número de línea y operadora.
- Respuestas a preguntas de seguridad filtradas en filtraciones o redes.
- Fragmentos de estados de cuenta o fotos de documentos compartidas por descuido.
Reduce la superficie: no publiques documentos, no envíes fotos de cédula por chats dudosos y trata las llamadas “de soporte” con escepticismo. El mismo músculo anti-phishing aplica aquí.
Capa operadora + capa banco + capa hábitos
- Operadora: barreras de portabilidad/SIM, PIN de atención, alerta de cambios.
- Banco: límites, alertas push, segundo factor fuerte, bloqueo rápido de canales.
- Hábitos: no dictar OTP, no instalar apps pirata, revisar señal y movimientos.
Ninguna capa sola basta. El SIM swapping se mitiga cuando las tres se refuerzan.
Preguntas frecuentes
¿El banco es el culpable del SIM swapping?
El vector suele ocurrir en la línea telefónica / ingeniería social. La banca puede mitigar con mejores factores. Responsabilidades concretas dependen de contratos y regulación local; no generalizamos culpables aquí.
¿Sirve apagar el SMS OTP?
Si tu banco permite otro segundo factor más robusto, suele ser preferible. No dejes la cuenta con un solo factor débil.
¿La eSIM elimina el riesgo?
No automáticamente. El riesgo está en el control del número y en los procesos de la operadora, no solo en el plástico de la SIM.
¿Relación con phishing?
Alta. Datos robados por phishing facilitan que el atacante engañe a la operadora. Refuerza ambos frentes.
Resumen
SIM swapping: toma de control del número que puede desviar SMS bancarios. Combina barreras en la operadora, menos dependencia del SMS y respuesta rápida ante pérdida de señal. Educación en seguridad; no garantiza inmunidad ni sustituye los canales oficiales de tu banco y operadora.
Aviso: Banco.guru es educación financiera independiente. No es un banco, no intermedia productos y esta página no es asesoría personalizada, legal ni tributaria. Condiciones, tarifas, trámites y reglas dependen de cada entidad y de la regulación vigente en tu país. Verifica siempre en fuentes oficiales y en tu contrato.